
結論:Kubernetesは「コンテナの自動運転システム」
Kubernetes(クバネティス) は、たくさんの「コンテナ」を、複数のサーバーにまたがって自動で配置し、動かし続け、必要に応じて増やしたり減らしたりするためのオープンソースソフトウェアです。こうした役割を コンテナオーケストレーション と呼びます。
名前はギリシャ語で「船の舵取り(操舵手)」を意味し、KとsのあいだにKubernetesの8文字が入ることから K8s(ケーエイツ) と略されます。もともとはGoogleが社内で使っていた大規模なコンテナ管理システム「Borg」の経験をもとに開発し、2014年にオープンソースとして公開しました。現在はLinux Foundation傘下の CNCF(Cloud Native Computing Foundation) が管理しており、クラウド時代のインフラの「標準」と言える存在になっています。
この記事では、エンジニアでなくても全体像がつかめるように、Kubernetesが何をしてくれるのか、なぜ必要なのか、どんな仕組みで動いているのかを順番に解説します。
まずは前提:「コンテナ」とは何か
Kubernetesを理解するには、まず「コンテナ」を知っておく必要があります。
コンテナとは、アプリケーションと、その実行に必要なもの(ライブラリ・設定・ランタイムなど)を1つの箱にまとめたものです。代表的なツールが Docker です。
名前の由来は、物流で使われる輸送用コンテナです。中身が家電でも食品でも、規格の揃った箱に入れてしまえば、船でもトラックでも同じように運べます。ソフトウェアのコンテナも同じで、一度箱に詰めれば、開発者のパソコンでも、社内サーバーでも、クラウドでも同じように動きます。「自分のPCでは動いたのに本番環境では動かない」という問題を大きく減らせるのが、コンテナの最大の利点です。
| 項目 | 仮想マシン(VM) | コンテナ |
|---|---|---|
| 中身 | OSまるごと+アプリ | アプリ+必要なものだけ |
| 起動時間 | 数十秒〜数分 | 数秒以内 |
| サイズ | 数GB | 数十MB〜数百MB |
| 1台のサーバーで動かせる数 | 数台〜十数台 | 数十〜数百個 |
なぜKubernetesが必要なのか
コンテナが1つや2つなら、手作業でも管理できます。しかし本格的なWebサービスでは、話が変わります。
たとえば、あるECサイトが「商品検索」「カート」「決済」「レコメンド」「会員管理」といった機能をそれぞれ別のコンテナで動かしていて、アクセスに耐えるために各機能を10個ずつ動かしているとします。それだけでコンテナは50個になり、それらが複数のサーバーに散らばっています。
この規模になると、人の手では次のような問題に対応しきれません。
- どこに置くか:どのサーバーに空きがあり、どのコンテナを載せるべきか
- 落ちたらどうするか:深夜にコンテナやサーバーが止まったとき、誰が再起動するのか
- 混んできたらどうするか:セール開始でアクセスが10倍になったとき、すぐに台数を増やせるか
- どう更新するか:サービスを止めずに新しいバージョンへ入れ替えられるか
- どうつなぐか:増えたり減ったりするコンテナに、どうやって通信を振り分けるか
Kubernetesは、これらを自動で、しかも24時間休まずにこなしてくれます。人間がやるのは「こういう状態にしておいてほしい」と指示することだけです。
Kubernetesができる5つのこと
1. 自己修復(セルフヒーリング)
コンテナが異常終了したら自動で再起動し、サーバー(ノード)ごと故障したら、そこで動いていたコンテナを別のサーバーに移して起動し直します。ヘルスチェックに応答しなくなったコンテナを切り離すこともできます。
2. オートスケーリング
CPU使用率などの指標を見て、負荷が高ければコンテナの数を自動で増やし、落ち着いたら減らします。クラウドと組み合わせれば、サーバー(ノード)自体の台数を増減させることも可能です。
3. ローリングアップデートとロールバック
新しいバージョンをリリースするとき、古いコンテナを一度に止めるのではなく、新しいコンテナを少しずつ起動しながら古いものを順番に入れ替えます。利用者から見ると、サービスは止まりません。新バージョンに問題があれば、コマンド1つで前のバージョンに戻せます。
4. サービスディスカバリと負荷分散
コンテナは増えたり減ったり移動したりするので、IPアドレスが頻繁に変わります。Kubernetesはコンテナのグループに固定の名前と窓口を用意し、届いた通信を生きているコンテナに自動で振り分けます。
5. 設定情報や機密情報の管理
データベースの接続先やAPIキーなどを、アプリのコードとは別に管理し、コンテナに安全に渡す仕組み(ConfigMap・Secret)があります。同じコンテナイメージを、設定だけ変えて開発環境と本番環境で使い分けられます。
最大の特徴:「あるべき姿」を宣言する
Kubernetesを理解するうえで最も大切な考え方が 宣言的(Declarative)な管理 です。
従来のサーバー運用は「このサーバーにログインして、このコマンドを実行して、次にこれを起動して……」という 手順(命令) を積み重ねるやり方でした。
Kubernetesでは、手順ではなく 「最終的にどういう状態であってほしいか」 をYAMLという形式のファイルに書きます。たとえば「Webサーバーのコンテナを常に3つ動かしておいて」という指示は、次のようになります。
apiVersion: apps/v1
kind: Deployment
metadata:
  name: web
spec:
  replicas: 3            # 常に3つ動かす
  selector:
    matchLabels:
      app: web
  template:
    metadata:
      labels:
        app: web
    spec:
      containers:
        - name: web
          image: nginx:1.27   # 使うコンテナイメージ
          ports:
            - containerPort: 80
このファイルを kubectl apply -f web.yaml というコマンドでKubernetesに渡すと、Kubernetesは「今の状態」と「あるべき状態」を常に見比べ、ずれがあれば自動で修正し続けます。コンテナが1つ落ちて2つになれば、すぐに1つ追加して3つに戻します。この 「観察 → 比較 → 修正」を繰り返す仕組み を「調整ループ(Reconciliation Loop)」と呼び、Kubernetesの自己修復やスケーリングはすべてこの考え方の上に成り立っています。
エアコンにたとえるとわかりやすいでしょう。「暖房を5分つけて、止めて、また3分つけて」と操作するのではなく、「室温を24℃に保って」と設定すれば、あとはエアコンが自分で調整してくれます。Kubernetesは、インフラにとってのこの「温度設定」を実現するものです。
Kubernetesの仕組み
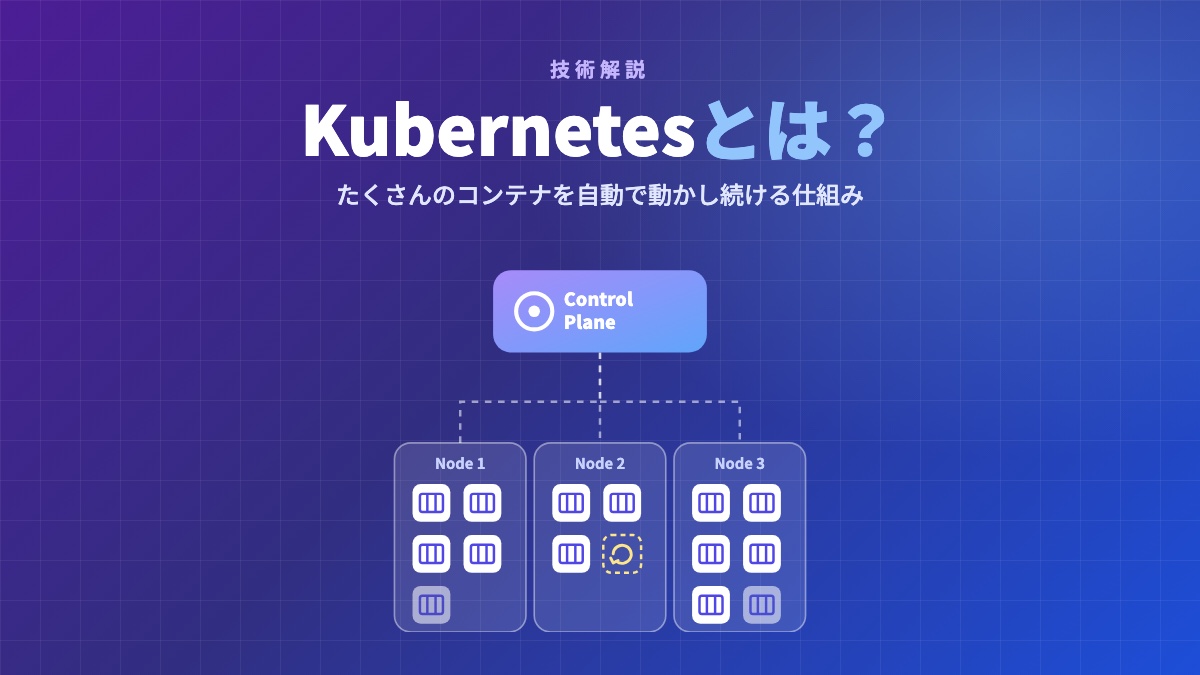
Kubernetesで管理するサーバーのまとまりを クラスター と呼びます。クラスターは大きく分けて、全体を管理する コントロールプレーン と、実際にコンテナを動かす ワーカーノード で構成されます。
コントロールプレーン(司令塔)
- kube-apiserver:すべての操作の受付窓口。
kubectlコマンドも、内部の部品同士のやり取りも、必ずここを通ります - etcd:クラスターの状態(何がどこで動いているか、あるべき姿は何か)を保存するデータベース
- kube-scheduler:新しく作るコンテナを、どのノードに配置するかを決める係
- kube-controller-manager:「あるべき姿」と「今の状態」を見比べて修正する、調整ループを担う係
ワーカーノード(現場)
- kubelet:各ノードに常駐し、コントロールプレーンからの指示どおりにコンテナを起動・監視する係
- kube-proxy:ノード上の通信ルールを管理し、コンテナへの通信を振り分ける係
- コンテナランタイム:実際にコンテナを動かすソフトウェア(containerdなど)
会社にたとえると、コントロールプレーンが「本社の管理部門」、ワーカーノードが「各地の現場」、kubeletが「現場責任者」です。本社が「この現場にこの作業を3チーム配置して」と決め、現場責任者がそのとおりに人を動かし、状況を本社に報告し続ける、という関係です。
覚えておきたい主要用語
Kubernetesには独特の用語がたくさんありますが、最初は次のものを押さえておけば十分です。
| 用語 | 意味 |
|---|---|
| Pod(ポッド) | Kubernetesが扱う最小単位。1つ以上のコンテナをまとめたもの |
| Node(ノード) | Podを動かすサーバー(物理マシンまたは仮想マシン) |
| Deployment | 「このPodを何個動かすか」「どう更新するか」を定義するもの |
| Service | Podのグループに固定の窓口を与え、通信を振り分けるもの |
| Ingress | クラスターの外(インターネット)からの通信を、URLに応じて各Serviceへ振り分ける入口 |
| Namespace | 1つのクラスターを、チームや環境ごとに仕切る区画 |
| ConfigMap / Secret | 設定情報と、パスワードなどの機密情報を管理するもの |
コンテナを直接動かすのではなく 「Podを動かす」、そして多くの場合Podを直接作るのではなく 「Deploymentに何個動かすかを任せる」 という階層構造になっている点がポイントです。
AI・機械学習とKubernetes
Kubernetesは、AIの分野とも深く関わっています。
- GPUの割り当て:GPUを積んだノードをクラスターに組み込み、「このPodにはGPUを1枚」と指定して、学習や推論の処理に割り当てられます
- モデルの配信(サービング):学習済みモデルをAPIとして公開し、リクエスト数に応じて推論用のPodを自動で増減できます。KServeなどの専用ツールもあります
- 学習パイプライン:データの前処理から学習、評価、デプロイまでを一連の流れとして自動化する Kubeflow などのプラットフォームがKubernetes上で動きます
実際に、OpenAIは2021年に、7,500ノード規模のKubernetesクラスターで大規模な機械学習の研究を行っていることをブログで紹介しています。大量の計算資源を効率よく使い回す必要があるAI開発にとって、Kubernetesは有力な基盤の1つです。
自前で構築する?クラウドに任せる?
Kubernetesはオープンソースなので自分のサーバーに構築することもできますが、コントロールプレーンの運用(etcdのバックアップ、バージョンアップ、障害対応など)にはかなりの専門知識が必要です。そのため、実務では各クラウドが提供する マネージドサービス を使うのが一般的です。
| サービス | 提供元 |
|---|---|
| Amazon EKS(Elastic Kubernetes Service) | AWS |
| GKE(Google Kubernetes Engine) | Google Cloud |
| AKS(Azure Kubernetes Service) | Microsoft Azure |
マネージドサービスでは、コントロールプレーンの運用をクラウド事業者に任せられるので、利用者はアプリケーションとワーカーノードの管理に集中できます。
Kubernetesは「必ず使うべきもの」ではない
ここまで便利な点を紹介してきましたが、Kubernetesはどんなシステムにも向いているわけではありません。
向いているケース
- 多数のサービス(マイクロサービス)を組み合わせた大規模なシステム
- アクセス量の変動が大きく、自動でスケールさせたいサービス
- 複数のチームが同じ基盤の上で開発・運用している組織
- 特定のクラウドに縛られず、どこでも同じ方法で動かしたい場合
向いていないケース
- 小規模なWebサイトや、サーバー1〜2台で十分なアプリケーション
- インフラ専任の担当者がおらず、学習や運用に時間を割けないチーム
Kubernetesは学ぶことが多く、運用にもそれなりのコストがかかります。小規模なサービスであれば、サーバー1台にアプリを置いて動かすだけで十分なことも多いですし、コンテナを使いたい場合でも Google Cloud Run、AWS App Runner、Amazon ECS のように、Kubernetesを意識せずにコンテナを動かせるサービスがあります。「流行っているから」ではなく、システムの規模とチームの体制に合わせて選ぶことが大切です。
試してみたい人へ
Kubernetesは、自分のパソコンでも手軽に試せます。
- minikube:ローカルPCに1台構成のKubernetesクラスターを作るツール
- kind(Kubernetes in Docker):Dockerのコンテナ上にクラスターを作るツール
- Docker Desktop:設定画面からKubernetesを有効にするだけで使えます
クラスターができたら、まずは次のような基本コマンドから始めてみましょう。
# クラスター内のノード一覧を表示
kubectl get nodes

# 先ほどのYAMLを適用してPodを3つ起動
kubectl apply -f web.yaml

# 動いているPodを確認
kubectl get pods

# Podの数を5つに増やす
kubectl scale deployment web --replicas=5

# Podを1つ削除してみる(すぐに新しいPodが自動で作られる)
kubectl delete pod <Pod名>
最後のコマンドでPodを削除しても、すぐに新しいPodが作られて数が元に戻る様子を見ると、「あるべき姿を保ち続ける」というKubernetesの考え方を実感できるはずです。
まとめ
- Kubernetes(K8s)は、たくさんのコンテナを複数のサーバーで自動管理する コンテナオーケストレーション のソフトウェア
- 自己修復、オートスケーリング、無停止アップデート、負荷分散などを自動でこなす
- 最大の特徴は、手順ではなく 「あるべき姿」を宣言する と、それを保ち続けてくれること
- クラスターは、司令塔の コントロールプレーン と、現場の ワーカーノード で構成される
- AIの学習・推論基盤としても広く使われている
- 実務ではEKS・GKE・AKSなどのマネージドサービスを使うのが一般的。ただし、小規模なシステムには過剰なこともある
Kubernetesは、現代のクラウドサービスの多くを裏側で支えている技術です。自分で運用する予定がなくても、「何をしてくれるものなのか」を知っておくと、エンジニアとの会話やシステムの選定がぐっとスムーズになります。